Новий «тихий фронт» Кремля: стратегія російських диверсій у Європі
Останні попередження європейських спецслужб свідчать про те, що підривна діяльність Російської Федерації на території європейських держав перестала бути гіпотетичною загрозою і перетворилася на щоденний виклик для національної безпеки. Офіційне повідомлення Данської служби безпеки та розвідки (PET [1]) підтверджує, що російські спецслужби активно готують диверсійні акти, спрямовані проти оборонно-промислового комплексу країни.
Нова тактика вербування
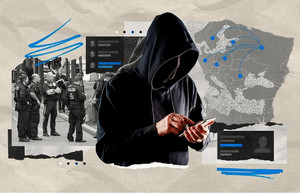
Як зазначив нещодавно керівник Управління контррозвідки PET Еміль Грешольм, методи роботи ворога сьогодні суттєво відрізняються від класичних шпигунських сюжетів. Російські агентурні мережі активно використовують соціальні платформи для залучення звичайних громадян Данії до фотографування об’єктів з метою планування диверсій.
Аналіз оперативної обстановки демонструє відмову російських спецслужб від застарілих стереотипів. Вербувальні заходи більше не обмежуються виключно росіянами за походженням чи середовищами, які ностальгують за СРСР (хоча останні й залишаються в групі ризику через наявність родинних чи бізнесових уразливостей). Натомість ворог застосовує сучасні цифрові методи вербування та координації агентів, вільно спілкуючись із ними їхніми рідними європейськими мовами.
У цій діяльності Кремль спирається на два ключові суспільні тренди:
ідеологічно різнорідна радикалізація молоді — використання підлітків та молодих людей з радикальними поглядами (іноді абсолютно протилежними чи суперечливими), якими маніпулюють, зокрема, через операції «під чужим прапором»;
фінансовий чинник — обіцянки швидкого заробітку залишаються дієвим інструментом, що підсилюється майновим розшаруванням суспільства та культом збагачення.
Водночас спостерігається зростання кількості ініціативних виконавців, які самостійно виходять на зв’язок через шифровані канали та даркнет [2], а спецслужби РФ щільно співпрацюють із транснаціональною організованою злочинністю.
Оборонний сектор та критична інфраструктура під прицілом
Фокусування російських диверсій саме на оборонно-промисловому комплексі є закономірним наслідком нарощування виробництва зброї в Європі та перебрання європейськими країнами більшої відповідальності за військову підтримку України. Найбільшому ризику піддаються держави, які активізують співпрацю з Києвом або розширюють власні виробничі потужності.
Наочним підтвердженням цієї тенденції стала низка інцидентів на підприємствах ОПК, що сталися впродовж короткого проміжку часу у кількох європейських країнах.
Так, 10 серпня в районі міста Трявна у Болгарії спалахнула пожежа та сталася серія вибухів на складах військового заводу «Емко». Вже 13 серпня потужний вибух пролунав поблизу італійського міста Коллеферро — на заводі франко-німецької групи KNDS, що виробляє боєприпаси середнього та великого калібру. 25 серпня, словацька поліція затримала трьох іноземців за підозрою у змові щодо підпалу заводу Skyeton, який належить Україні та випускає сучасні безпілотники. 2 вересня у польському місті Скаржисько-Каменна сталася пожежа на підприємстві WB Electronics, яке спеціалізується на виготовленні безпілотних систем (польська влада офіційно кваліфікувала це як навмисний підпал та акт диверсії). 12 вересня повторно спалахнули склади боєприпасів згаданого вище заводу «Емко» у Габровській області Болгарії, а 16 вересня у Словаччині зафіксували пожежу на виробничій території MSM Group, куди входить виробник боєприпасів ZVS Holding.
Подібні випадки викривають глибокі уразливості всієї системи державної безпеки європейських країн, яка часто залишається пристосованою до стандартів епохи після Холодної війни. Навіть за високої ефективності контррозвідки, слабка охорона об’єктів, проблеми з підготовкою персоналу чи відсутність необхідного захисного оснащення призводять до виникнення критичних ризиків. У зв’язку з цим європейські держави змушені адаптувати досвід антитерористичної профілактики, закликаючи громадян звертати увагу на дрібні аномалії та підозрілі події у своєму оточенні
Стратегічний та оперативний розрахунок Москви
Збільшення масштабів диверсійних дій Кремля в Європі підпорядковане чітким оперативним і стратегічним цілям.
На оперативному рівні — Москва прагне обмежити військову допомогу Україні, протестувати реакцію окремих держав, ЄС та НАТО, а також підготувати ґрунт для спроб зламу воєнного глухого кута на фронті.
У сфері внутрішньої безпеки та економіки — диверсії мають на меті штучне підвищення витрат європейських держав через переведення спецслужб у стан підвищеної готовності, додаткове залучення сил та створення загроз для критичної інфраструктури, транспорту й кіберпростору.
На стратегічному рівні — за відсутності ресурсів для конвенційного впливу Росія вдається до дій «нижче порога війни», аби покарати Захід за підтримку України. Це також дозволяє задовольняти внутрішній запит на боротьбу з «колективним Заходом» та демонструвати удавану силу назовні, оскільки керівництво РФ іде на значно вищий рівень ризику в таємних операціях.
У когнітивній сфері головним завданням Кремля є створення постійного психологічного тиску та підтримання страху перед повномасштабним конфліктом з НАТО. Створюючи міф про власну високу спроможність, Москва намагається сформувати критичну масу суспільного запиту на «нормалізацію» відносин як єдиний спосіб припинення загроз.
Уроки минулого: від поодиноких інцидентів до системної загрози
Аналізуючи нинішню диверсійну кампанію РФ, критично важливо уникнути помилок минулого, коли підривні дії сприймалися як ізольовані епізоди. Напередодні повномасштабного вторгнення 2022 року Захід тривалий час розцінював отруєння в Солсбері [3], збиття рейсу MH17 [4], вибухи на складах у Врбетицях [5], масовані кібератаки та штучно спровоковану міграційну кризу як поодинокі випадки. Таке спрощення заважало побачити системне зміщення меж допустимого у стратегії Кремля.
Сьогодні європейські розвідувальні служби все частіше попереджають, що російська агресія виходить за межі поля бою в Україні та поширюється на територію країн-членів ЄС і НАТО. Прикладом цього став серпневий інцидент в аеропорту Лейпцига, у причетності до якого німецька влада звинуватила Москву, визнавши РФ безпосереднім винуватцем, а в ЄС назвали його актом з усіма ознаками державного тероризму. Окрім того, міністр оборони Литви Робертас Каунас застерігав, що Кремль розглядає можливість проведення так званих операцій «під чужим прапором» у країнах Балтії — зокрема, підготовку атак на об’єкти критичної інфраструктури з використанням українських безпілотників
У відповідь на зростання масштабів гібридних загроз у Європі формується усвідомлення необхідності радикальних правових кроків. Зокрема, міністр закордонних справ Литви Кястутіс Будріс ініціював обговорення на рівні ЄС щодо визнання спецслужб РФ терористичними організаціями. На його думку, такий крок стане не лише чітким політичним сигналом, а й конкретним правовим інструментом, який дозволить запровадити суворий фінансовий нагляд, жорсткіші санкції, системний контроль та заборону будь-яких контактів із нею.
Ігнорування нинішньої диверсійної активності РФ та відсутність рішучої правової відповіді на рівні всієї євроатлантичної спільноти може мати ще катастрофічніші наслідки для архітектури європейської безпеки.
Висновки: Випробування для всієї системи безпеки
Підсумовуючи аналіз диверсійних дій, шпигунства та терористичних загроз Кремля в Європі, варто наголосити: ця підривна діяльність є випробуванням не лише для окремих спецслужб, а й для всієї системи безпеки кожної країни.
Протидія подібним викликам вимагає глибокого системного підходу, де посилення контррозвідувальних органів є лише першим необхідним кроком:
Багаторівневий захист критичних об’єктів: усунення уразливостей у системі охорони, підвищення фахового рівня персоналу та оснащення об’єктів сучасними засобами захисту.
Перегляд застарілих стандартів — адаптація оборонного сектору до умов протистояння з РФ шляхом залучення додаткових ресурсів контррозвідки, впровадження антидронових систем та ретельної перевірки кадрів.
Синтез антитерористичного досвіду й контррозвідки — застосування інструментів публічної пильності та залучення громадян до виявлення аномалій для зміцнення контррозвідувального режиму.
Протидія стратегічному виснаженню — ліквідація спроб ворога навантажувати європейські бюджети постійним станом підвищеної готовності та нейтралізація психологічного тиску щодо «нормалізації» відносин.
Отже, ефективна відповідь на гібридну кампанію Москви вимагає переходу від реактивного реагування до проактивної міждержавної безпеки. Поєднання жорстких правових інструментів (зокрема визнання спецслужб РФ терористичними структурами) із системною консолідацією ресурсів ЄС і НАТО є єдиним шляхом до нейтралізації підривного «тихого фронту» Кремля на європейському континенті.
Володимир Паливода,
експерт у сфері міжнародних відносин
Колаж РБК-Україна
Примітки:
[1] Акронім від Politiets Efterretningstjeneste.
[2] Даркнет — прихована частина Інтернету, яка не відображається у звичайних пошукових системах і вимагає спеціальних програм для доступу.
[3] Отруєння в Солсбері — резонансний замах на вбивство колишнього співробітника ГРУ ГШ ЗС РФ і агента британської розвідки Сергія Скрипаля та його доньки Юлії, що стався 4 березня 2018 року у Великій Британії
[4] Збиття рейсу MH17 — катастрофа пасажирського літака Boeing 777 авіакомпанії Malaysia Airlines, який виконував рейс з Амстердама в Куала-Лумпур і був збитий 17 липня 2014 року над окупованою частиною Донецької області. Міжнародне розслідування довело, що літак уразила ракета зенітного ракетного комплексу «Бук», який належав 53-й зенітній ракетній бригаді ЗС РФ та був завезений з РФ на територію України
[5] Вибухи на складах боєприпасів у Врбетицях (Чехія) у 2014 році — диверсія, яку організували співробітники російської військової розвідки.
[6] Головний контраргумент скептиків щодо визнання російських спецслужб терористичними організаціями полягає в тому, що міжнародне право традиційно застосовує цей статус до недержавних угруповань. Водночас у жовтні 2018 року Саудівська Аравія та Бахрейн внесли іранський Корпус стражів Ісламської революції (КСІР) та його спецпідрозділ «Аль-Кудс» до офіційних національних списків осіб і структур, причетних до тероризму. У квітні 2019 року США офіційно оголосили КСІР «Іноземною терористичною організацією». У червні 2024 року уряд Канади офіційно вніс КСІР до переліку терористичних організацій (до цього з 2012 року терористичною організацією вважався лише підрозділ «Аль-Кудс»). У лютому 2026 року Рада ЄС офіційно додала КСІР до терористичного списку ЄС. Такі рішення щодо КСІР, який є офіційним державним та військовим органом Ірану, створили принциповий міжнародний прецедент. Вони довели, що статус державної інституції не надає імунітету, якщо ця структура системно вдається до терористичних методів (диверсій, політичних вбивств і кібератак).